Bastion OT
Bastion OT auto-hébergé : l'accès Zero Trust à vos équipements industriels
Un bastion OT est le point de contrôle des accès distants aux équipements industriels. Avec PipeLinker, l'intervenant n'atteint que les cibles qu'on lui a ouvertes, depuis un hub que vous hébergez. Les droits, les journaux, les sessions enregistrables et, quand vous le voulez, les identifiants des cibles restent sous votre main.
 Prise 3
De l'équipement à l'intervenant : le chemin
Le chemin, dans cet ordre. L'équipement - automate, IHM, calculateur - est joint par l'agent posé sur une machine de son réseau. L'agent ouvre un flux sortant vers le hub que vous hébergez : rien n'écoute sur le site, et aucune règle de pare-feu entrante n'est demandée. Le hub porte la télémétrie, les droits, le journal et les sessions enregistrables. L'intervenant autorisé entre par le hub, et n'atteint que les cibles qu'on lui a ouvertes - jamais le réseau du site.
Ce qu'est un bastion OT
Un bastion est le point de passage obligé vers des machines qu'on ne joint pas directement : on s'y authentifie, il décide de ce qu'on a le droit d'atteindre, et il garde la trace de ce qui s'y est fait. Un bastion OT est le même objet posé devant un parc industriel, où les cibles sont des automates, des IHM, des calculateurs et des postes de conduite, et où l'on ne peut ni installer un client sur la cible, ni couper la production pour une mise à jour.
Bastion, VPN et ZTNA : ce qui les sépare
Un VPN établit d'abord une liaison vers un réseau. Une fois cette liaison montée, ce que l'intervenant peut joindre dépend du cloisonnement posé derrière. Les droits précis sur les cibles, l'approbation d'un accès et la preuve des actions demandent alors des contrôles complémentaires, que le VPN ne porte pas de lui-même. PipeLinker autorise directement une cible, pour une personne donnée, et conserve le journal de l'accès dans le hub.
Le Zero Trust ne donne pas le réseau. Il donne une cible, et une seule : ce service, sur cette machine, pour cette personne, maintenant. C'est ce que le sigle ZTNA recouvre, et c'est ce que le hub fait : rien n'est joignable par défaut, chaque accès est une autorisation nommée, et il se retire en un geste. Le bastion, lui, est la pièce qui porte tout cela : le mot décrit l'endroit, le Zero Trust décrit la règle.
Ce que notre ZTNA couvre, et où il s'arrête
Pourquoi il n'y a aucun port à ouvrir sur le site
Contrôler les droits par rôle, par parc et par équipement
Les droits se donnent à des personnes nommées, jamais à une clé partagée par l'équipe : voir, ouvrir une session, envoyer une commande, déployer une mise à jour, administrer. Un parc est une cloison : un site, un client, une usine, avec ses gestionnaires et ses agents, et qui ne voit pas les autres. Un second facteur peut être exigé par rôle.
Faire intervenir un prestataire sans lui remettre les identifiants
Quand vous le configurez ainsi, l'identifiant de la cible reste scellé dans le hub : chiffré par une clé qui vit dans la configuration du serveur et jamais dans la base, et liée à sa ligne, si bien qu'un secret recopié d'un parc vers un autre ne s'ouvre pas. L'intervenant reçoit le droit d'ouvrir la session ; il ne reçoit pas le mot de passe de la machine, donc il ne peut ni le garder, ni le transmettre, ni le perdre.
Un compte s'enregistre une fois, et sert à tous les services qui le
choisissent. Un identifiant avec son mot de passe, ou avec sa clé privée SSH et
sa phrase de passe, gardé pour toute l'instance, un parc, un groupe de machines ou une
seule machine. Le renouveler change ce que présente chaque service dès sa prochaine
ouverture, sur toutes les machines : un service ne garde qu'une référence, jamais une
copie. La console n'en montre que le nom, l'empreinte et la moitié publique d'une clé, à
poser dans un authorized_keys ; le secret ne quitte jamais le hub. Écrire
un compte est un droit à part, puisque c'est décider sous quelle identité se connectent
tous les services qui s'en servent ; sa création, son renouvellement et chaque session
ouverte avec lui entrent au journal de sécurité.
Le Coffre réunit ce qui vérifie les équipements et ce qui s'y connecte : les comptes, les clés SSH - que le hub sait engendrer lui-même -, les autorités qui vérifient le TLS des équipements, et un onglet Échéances qui range par date tout ce qui expire, certificats des agents compris. Quatorze jours avant une échéance, une alerte l'annonce : un certificat oublié ne coupe plus un site un lundi matin.
Ce que cela ne protège pas, et il vaut mieux le dire : root sur le hub, ou du code qui tourne sous son identité, lisent la configuration comme lui.
Un intervenant prouvé, pas seulement connu
Un rôle peut exiger une clé de sécurité. Donnez-le aux prestataires et aux intégrateurs : tant qu'ils n'ont pas enregistré de clé, un mur le leur demande, et le code à six chiffres ne leur ouvre plus rien, ni dans la console, ni dans PipeLinker Desktop ou Mobile. C'est la parade à l'attaque qui vise un bastion en premier : une fausse page de connexion qui relaie le mot de passe et le code en temps réel. Une clé FIDO2 ne répond qu'au vrai hub.
Le compte d'un salarié suit votre annuaire. Connecté par Entra ID, Google ou Keycloak, il est coupé sur le hub dès que l'annuaire le désactive ou ferme sa session - terminaux et écrans ouverts compris, sans que personne ait à s'en souvenir côté bastion. Et si l'annuaire atteste une clé matérielle, le rôle qui en exige une l'accepte.
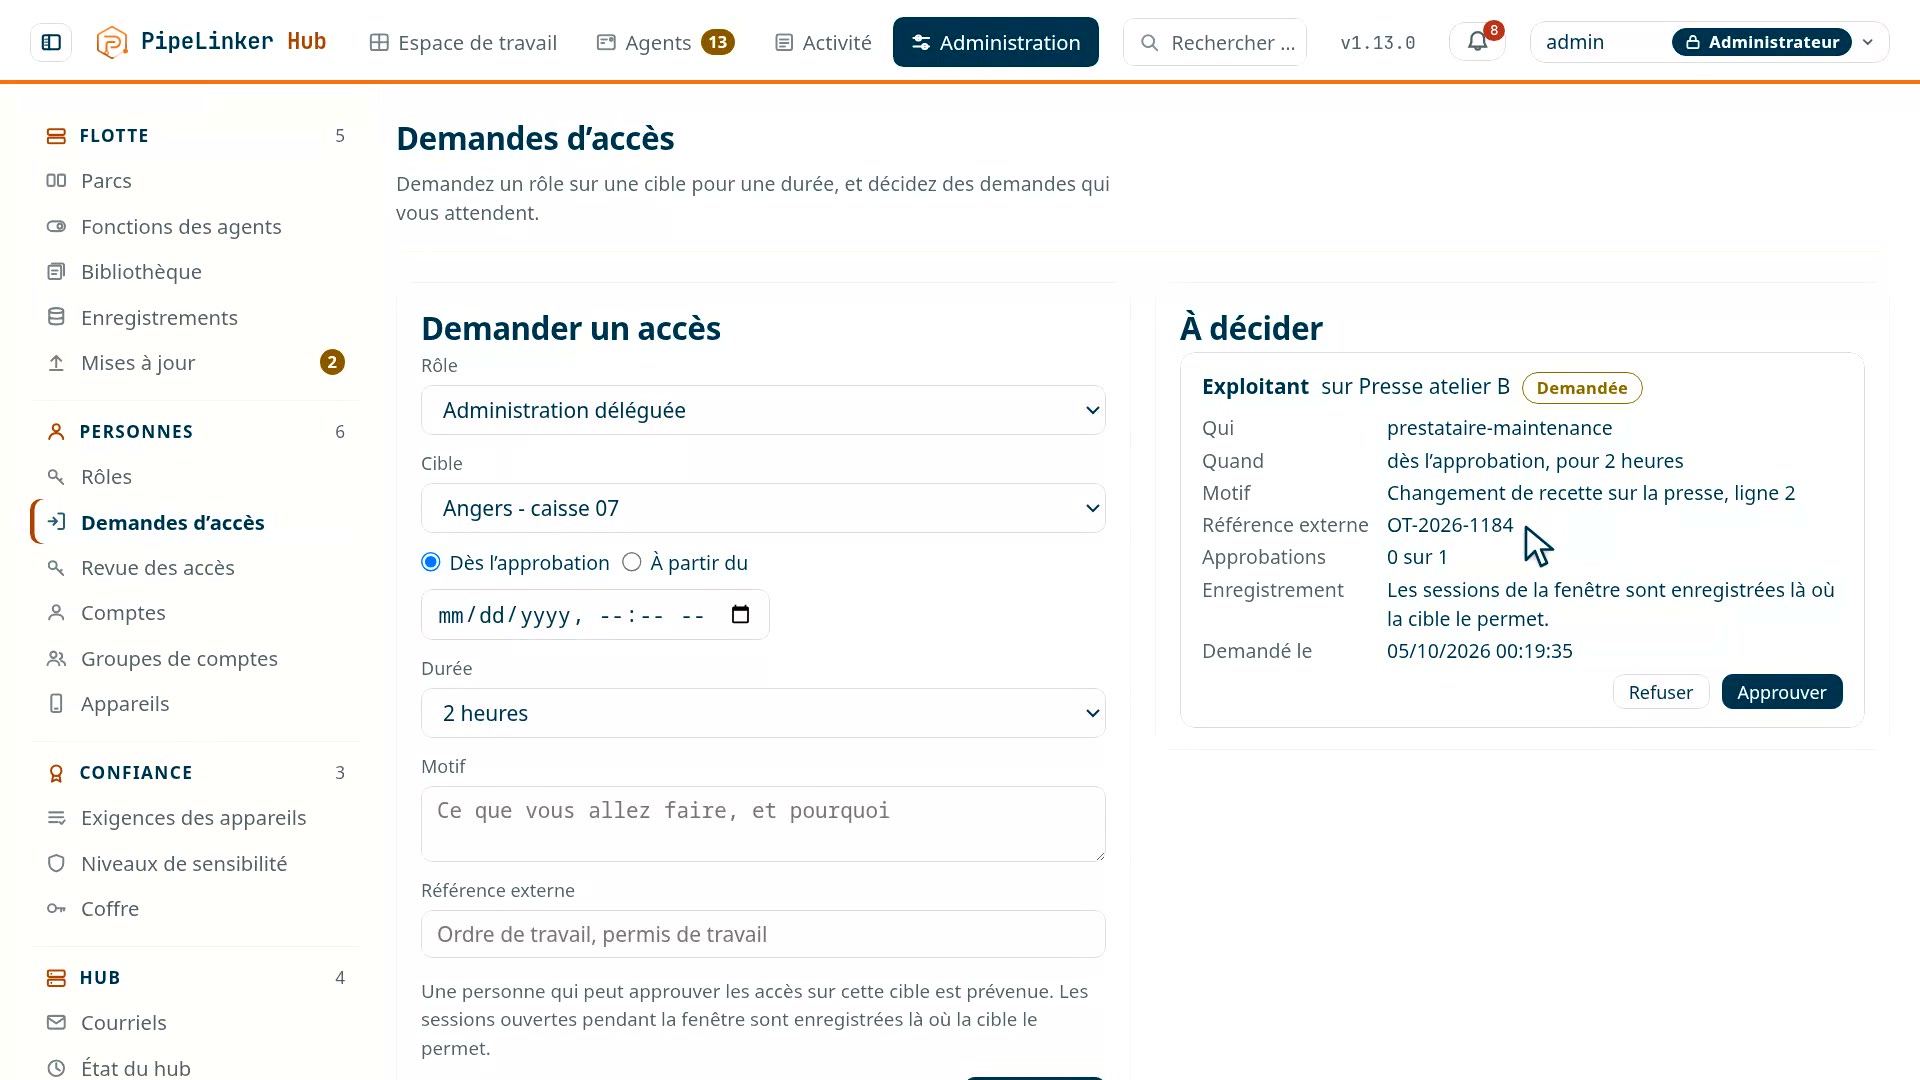
L'accès juste-à-temps, et le permis de travail. Un droit peut durer une heure, une journée, ou s'ouvrir sur une fenêtre à venir - « demain de 8 h à 12 h » -, avec un motif et la référence de l'ordre de travail. Le prestataire le demande, un responsable l'approuve depuis la console ou depuis son téléphone - deux approbations pour une cible critique -, les sessions de la fenêtre s'enregistrent, et au terme le droit se retire seul en coupant ce qu'il permettait. Chaque trimestre, une revue fait reconfirmer les droits permanents par leurs responsables, et son résultat s'exporte comme preuve d'audit.
 Prise 16
Une cible critique exige davantage. Chaque service, machine ou parc porte une sensibilité - standard, sensible ou critique - qui dit ce qu'il faut pour l'ouvrir : une clé de sécurité, un appareil dont l'état est prouvé, PipeLinker Desktop ou Mobile plutôt que le navigateur, l'enregistrement, une approbation. Des plages horaires et des règles d'origine s'y ajoutent, et une session qui sort de ses heures est prévenue, puis coupée.
- Une date de fin sur le compte du prestataire
- Une clé exigée par son rôle
- Un poste jugé avant chaque ouverture, et coupé s'il cesse d'être conforme
- Les identifiants de la cible scellés dans le hub, jamais remis
Journaliser, enregistrer, révoquer
Le journal conserve qui a accédé à quoi, quand, sur quelle machine et combien de temps, avec quelle preuve et depuis quel appareil - et la raison exacte de chaque refus. Il s'exporte, et part vers votre SIEM : syslog, Splunk, Microsoft Sentinel ou OpenTelemetry. Les sessions de terminal et d'écran s'enregistrent et se rejouent ; un bureau distant décodé par le hub peut être enregistré, ou donné en lecture seule sous supervision. La révocation est individuelle et immédiate : elle vaut à la poignée de main TLS, avant qu'un octet ne soit lu, et elle ferme aussi les sessions déjà ouvertes.
Pourquoi auto-héberger le bastion
Un bastion voit passer les accès à vos machines de production et garde les preuves de ce qui s'y est fait. Chez un éditeur, ces deux choses sont chez lui. Ici le hub est un binaire et une base PostgreSQL sur la machine de votre choix : les journaux restent là, les durées de conservation sont les vôtres, et un réseau coupé d'Internet fonctionne.
Les questions qu'on nous pose
Faut-il installer quelque chose sur l'automate ?
Non. L'agent est posé sur une machine de son réseau et lui sert de passerelle ; on déclare le service - son adresse, son port, son protocole - et il devient joignable à travers l'agent.
Est-ce que ça remplace notre VPN ?
Pour l'accès aux machines, oui, et c'est le but : un VPN donne le réseau, le hub donne une cible. Pour le reste de vos usages du VPN, c'est une question à regarder cas par cas, et nous la regardons avec vous plutôt que d'y répondre sur une page.
Que voit-on d'une session, après coup ?
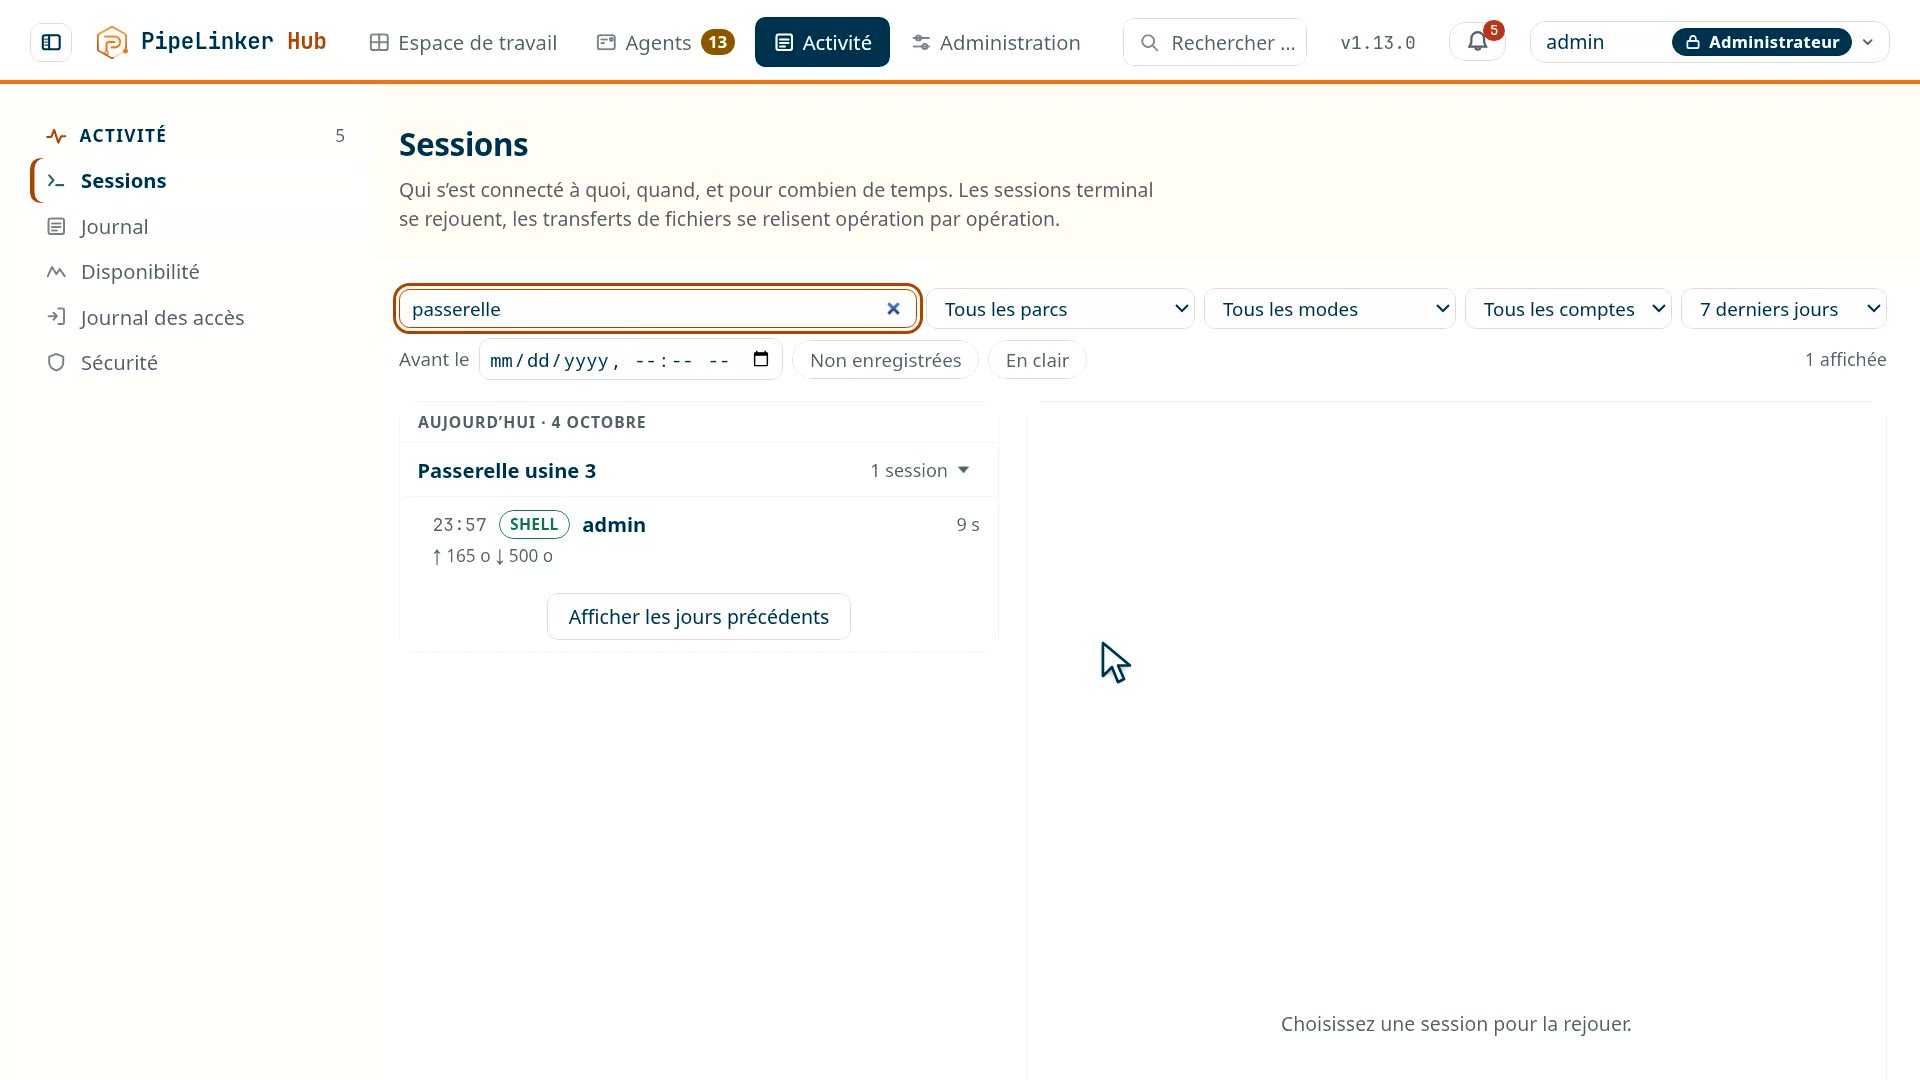
L'identité, la cible, l'heure, la durée, et pour un terminal ou un écran, le déroulement, rejouable avec un curseur de temps. Le reste - fichiers, commandes, accès web - entre au journal d'audit.
Page mise à jour le 6 octobre 2026. Page technique, tenue par l'équipe PipeLinker de LOOTUS SECURITY, éditeur du produit. La date vient du dépôt, pas d'une saisie.